Ce qu'il faut savoir sur la directive européenneLa directive NIS 2 est désormais en vigueur : quelles en sont les implications pour l'industrie des procédés ?
Par
Ira Zahorsky
et
Natalie Forell
Cet article a d'abord été publié sur IT-Business
| Traduit par IA
19 min Temps de lecture
La directive NIS2 est entrée en vigueur le 6 décembre 2025 et constitue pour de nombreuses entreprises un signal d’alarme, même s’il est tardif. Il n’est plus question de rester les bras croisés : les exigences de la directive, les obligations de déclaration et les sanctions financières s’appliquent et doivent être mises en œuvre tant sur le plan stratégique qu’opérationnel. Mais comment ? Que doivent savoir les décideurs et que faut-il faire dès maintenant ?
Les préliminaires sont terminés. NIS2 met les entreprises au défi de sortir enfin de leur torpeur et de faire de la cybersécurité une priorité.
Contrairement à un règlement direct, la directive NIS2 est une directive européenne et s'adresse donc aux États membres de l'Union européenne. Ceux-ci doivent élaborer, à partir de cette directive, un règlement adapté à leur propre pays. En Allemagne, la mise en œuvre de la directive NIS2 a longtemps été retardée. Mais depuis le 6 décembre 2025, le règlement est en vigueur. Cela signifie que la période de préparation pour les entreprises concernées est terminée. Celles-ci devraient d’ores et déjà se préparer aux audits et aux contrôles.
Qui est concerné par la directive NIS2 ?
« La directive NIS2 est désormais prise en compte par bon nombre de nos clients, mais à des degrés divers », explique Andreas Weyert, architecte senior en sécurité de l’information chez PCO. La directive s’applique dès 50 salariés ou un chiffre d’affaires annuel de dix millions d’euros et concerne ainsi environ 30 000 entreprises.
Elle ne concerne toutefois pas uniquement les grandes entreprises, mais également de nombreuses PME ainsi que des prestataires de services dans divers secteurs critiques. Parmi ceux-ci figurent les soins de santé, l’approvisionnement en énergie, la gestion de l’eau, les transports et les technologies de l’information. Les fournisseurs de solutions informatiques sont souvent concernés à la fois en tant qu’entreprises et en tant que prestataires de services. De plus : « Même les prestataires de services informatiques qui ne relèvent pas eux-mêmes de la directive doivent acquérir des connaissances approfondies afin d’accompagner leurs clients de manière compétente », explique Johannes Ulbrich, Senior Pre-Sales Manager Cybersécurité chez Elovade.
Nous constatons un intérêt croissant de la part des PME, qui prennent de plus en plus conscience qu'elles relèvent elles aussi des catégories élargies de la directive NIS2.
Patrick Scholl, directeur du Centre d'excellence OT chez Infinigate
En principe, les grandes entreprises et celles proches des infrastructures critiques (KRITIS) sont à la pointe de la mise en œuvre. Cependant, les secteurs d’activité et la motivation des dirigeants ont également une grande influence sur les progrès réalisés. Patrick Scholl, directeur du Centre d’excellence OT chez Infinigate, constate par exemple « un intérêt croissant de la part des PME, qui prennent de plus en plus conscience qu’elles relèvent elles aussi des catégories élargies de la directive NIS2. De plus, la demande augmente dans les secteurs liés aux technologies opérationnelles (OT), où l’étroite interdépendance entre les réseaux informatiques et les réseaux de production engendre de nouveaux risques et peut menacer la chaîne de valeur critique pour l’activité ».
Est-ce qu'on est déjà en retard ?
Florian Ender, responsable de la sécurité informatique chez SecTepe, explique que « dans les entreprises où l’enjeu est important, voire très important, nous avons jusqu’à présent eu des expériences très positives : la direction soutient pleinement la mise en conformité avec les exigences de la directive NIS 2 et met à disposition les ressources nécessaires à cet effet ». « Nous avons commencé très tôt à informer et à accompagner nos clients et partenaires, par exemple au moyen de webinaires, de livres blancs, de conférences et de guides pratiques. De nombreuses entreprises se sont penchées à temps sur ces exigences et ont mis en œuvre les premières mesures. Néanmoins, nous constatons encore que beaucoup ont sous-estimé le sujet et se retrouvent désormais sous la pression du temps », explique Maik Wetzel, directeur du développement commercial stratégique pour la région DACH chez Eset Allemagne.
Réduire au minimum les points faibles tout au long de la chaîne d'approvisionnement.
Participez au congrès de référence sur la numérisation dans l'industrie des procédés !
En 2026, le congrès Smart Process Manufacturing réunira pour la 16e fois déjà les principaux acteurs de la numérisation dans l'industrie des procédés. Le congrès présente des exemples d'applications axés sur les solutions et la pratique, qui permettent de gagner en rapidité et en efficacité. Venez échanger avec les meilleurs professionnels du secteur et découvrez avec eux les opportunités et les défis de la transformation numérique dans l'industrie des procédés.
Quel est l'objectif de NIS2 ?
L'objectif de la directive NIS 2 est de renforcer le niveau de sécurité de tous les États membres de l'UE et, par là même, de sécuriser l'environnement numérique en Europe. Pour le secteur critique, il s’agit de garantir un respect continu de normes cohérentes. Pour y parvenir, l’ensemble de la chaîne d’approvisionnement doit se conformer à ces normes afin de lutter efficacement contre les attaques et les cybermenaces et d’éviter toute propagation éventuelle aux partenaires et aux clients. La mise en œuvre réussie de la directive NIS2 ne peut se faire que si « les personnes, les processus et les technologies sont pris en compte à parts égales », comme le souligne Dirk Müller-Niessner, directeur technique chez Bechtle. Thomas Kress, fondateur et PDG de la société de services informatiques Deutsche Cyberkom, en est également convaincu : « Ce sont précisément les organisations qui, jusqu’à présent, ne se sont occupées que superficiellement, voire pas du tout, de la sécurité de l’information qui en tirent un énorme bénéfice : elles disposent d’un cadre d’orientation clair qui les aide enfin à aborder les risques de manière structurée et à remédier de manière ciblée aux vulnérabilités existantes. »
17.09.2026
Il va de soi que nous traitons vos données à caractère personnel de manière responsable. Lorsque nous collectons des données à caractère personnel vous concernant, nous les traitons dans le respect de la réglementation en vigueur en matière de protection des données. Vous trouverez des informations détaillées à ce sujet dans notre politique de confidentialité.
Consentement à l’utilisation des données à des fins publicitaires
J’accepte que la société Vogel Communications Group GmbH & Co. KG, Max-Planckstr. 7-9, 97082 Würzburg, Allemagne, ainsi que toutes les sociétés qui lui sont liées au sens des art. 15 et suivants de la Loi allemande sur les sociétés par actions (AktG) (ci-après dénommées « Vogel Communications Group »), utilise mon adresse e-mail pour m’envoyer des newsletters rédactionnelles. La liste des sociétés concernées peut être consultée ici.
Le contenu de la newsletter porte sur les produits et services de toutes les sociétés susmentionnées, notamment les revues et ouvrages spécialisés, les événements et salons professionnels ainsi que les produits et services liés à ces événements, les offres de médias imprimés et numériques, et des services tels que d’autres newsletters (rédactionnelles), des jeux-concours, des campagnes de prospection, des études de marché en ligne et hors ligne, des portails web spécialisés et des offres d’apprentissage en ligne. Si mon numéro de téléphone personnel a également été collecté, celui-ci peut être utilisé pour me proposer les produits et services susmentionnés des sociétés susmentionnées, ainsi que dans le cadre d’études de marché.
Mon consentement couvre également le traitement de mon adresse e-mail et de mon numéro de téléphone à des fins de rapprochement de données à des fins de marketing avec des partenaires publicitaires sélectionnés, tels que LinkedIn, Google et Meta. À cette fin, Vogel Communications Group est autorisé à transmettre les données mentionnées sous forme hachée à des partenaires publicitaires, qui les utilisent ensuite pour déterminer si je suis également membre des portails de ces partenaires publicitaires. Vogel Communications Group utilise cette fonctionnalité à des fins de reciblage (vente incitative, vente croisée et fidélisation de la clientèle), de génération d’« audiences similaires » pour l’acquisition de nouveaux clients et comme base d’exclusion pour les campagnes publicitaires en cours. Je peux trouver de plus amples informations à ce sujet dans la section « Rapprochement de données à des fins de marketing » de la politique de confidentialité.
Si je consulte sur Internet des contenus protégés sur les portails de Vogel Communications Group, y compris ceux de ses sociétés liées au sens des articles 15 et suivants de la Loi allemande sur les sociétés par actions (AktG), je dois m’inscrire en fournissant des données supplémentaires pour accéder à ces contenus. En contrepartie de cet accès gratuit aux contenus rédactionnels, mes données peuvent être utilisées au sens du présent consentement aux fins mentionnées ici. Cela ne s’applique pas au recoupement des données à des fins de marketing.
Droit de rétractation
Je suis conscient(e) que je peux révoquer ce consentement à tout moment avec effet pour l’avenir. Ma révocation n’affecte pas la licéité du traitement effectué sur la base de mon consentement jusqu’à la révocation. Pour faire valoir ma révocation, je peux notamment utiliser le formulaire de contact disponible à l´adresse https://contact.vogel.de/fr. Si je ne souhaite plus recevoir certaines newsletters auxquelles je suis abonné(e), je peux également cliquer sur le lien de désabonnement figurant à la fin de chaque newsletter. Je trouverai de plus amples informations sur mon droit de rétractation et son exercice, ainsi que sur les conséquences de ma rétractation, dans la politique de confidentialité, à la section « Newsletters rédactionnelles ».
Le législateur n'impose pas de cadre rigide. Cette flexibilité fait de la directive NIS2 un outil adapté à la pratique, qui ne freine pas mais donne les moyens d'agir.
Thomas Kress, fondateur et PDG de la société de services informatiques Deutsche Cyberkom
Il estime également que les craintes d’une réglementation excessive ne sont pas fondées. « Le législateur n’impose pas de cadre rigide, mais mise délibérément sur des marges de manœuvre fondées sur les risques. Les entreprises peuvent adapter les mesures de manière à ce qu’elles correspondent à leur taille, à leur secteur d’activité et à leur exposition au risque. C’est précisément cette flexibilité qui fait de la directive NIS2 un outil pratique qui, loin de freiner, donne les moyens d’agir. »
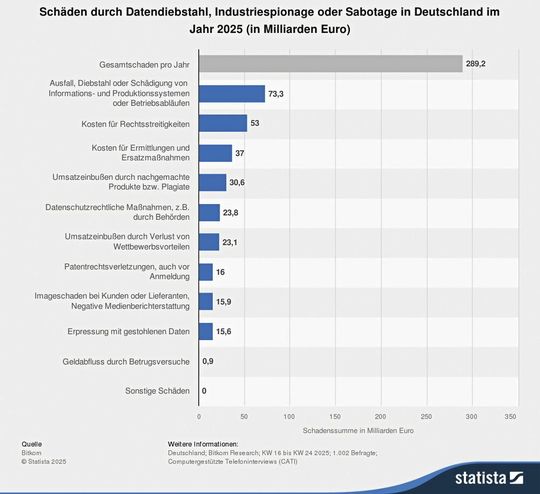
En 2025, les attaques ont causé en Allemagne environ 290 milliards d'euros de dommages totaux. Ce chiffre inclut également de nombreux dommages indirects, tels que les frais liés aux litiges, les pertes de chiffre d'affaires et les atteintes à l'image.
(Image : Statista)
La résilience des entreprises constitue à cet égard un aspect essentiel : il faut réagir rapidement et efficacement aux incidents afin d’éviter tout préjudice potentiel. M. Wetzel y voit, dans le fait que les organisations sont désormais contraintes de se pencher systématiquement sur les risques, un renforcement de la « résilience de chaque entreprise et, par là même, de la stabilité numérique en Europe dans son ensemble ». Dans le cadre de la mise en œuvre de la directive NIS2, M. Scholl recommande aux parties concernées « d’établir un niveau de sécurité global et durablement ancré, qui renforce considérablement la résilience face aux cyberattaques ». Mme Müller-Niessner souligne : « Il est important et judicieux de considérer la sécurité comme un processus de gestion continu et fondé sur les risques, et de l’ancrer comme partie intégrante de l’activité commerciale – plutôt que comme un produit ou un projet ponctuel. »
En quoi consiste le pouvoir d'intervention élargi du ministère fédéral de l'Intérieur ?
Par ailleurs, des modifications ont été apportées concernant le pouvoir d’intervention concernant les composants critiques (article 41 du projet de loi BSIG). Grâce à ce pouvoir élargi, le ministère fédéral de l’Intérieur peut intervenir pour interdire des composants critiques sans que ceux-ci aient dû être préalablement signalés par les entreprises concernées. Sont considérés comme composants critiques les éléments essentiels de l’infrastructure qui sont indispensables à la fourniture de services fondamentaux, notamment dans les domaines de l’eau, des télécommunications et de l’énergie, comme on a pu le constater récemment avec l’exemple de « Berlin ». Le monde économique a lancé un avertissement clair à ce sujet : « Pour les entreprises, cela signifie que les évaluations du ministère de l’Intérieur peuvent entraîner des obligations de remplacement coûteuses », a déclaré Ulrich Plate, consultant senior en sécurité de l’information auprès de l’association Eco.
Quelles sont les obligations des entités concernées par la directive NIS 2 ?
Dans le cadre de cette mise en œuvre, les entreprises concernées doivent certaines obligations, telles que la mise en œuvre de mesures de gestion des risques, la mise en place d’un système de gestion de la sécurité de l’information (SGSI) et l’organisation de formations régulières. Les entreprises sont également tenues de signaler sans délai les incidents liés à la sécurité aux autorités compétentes et de réaliser des contrôles de sécurité ainsi que des audits réguliers. « La mise en œuvre de la directive NIS 2 est absolument indispensable pour que nous puissions compter sur nos processus numérisés, pour que les données confidentielles restent confidentielles et pour que les processus informatisés fonctionnent de manière fiable », souligne le Dr Timo Hauschild, responsable du département Cybersécurité des infrastructures critiques au BSI.
Obligation d'enregistrement et de déclaration
Toutes les entités concernées sont tenues de s'enregistrer sur le portail du BSI au plus tard le 6 mars 2026. Sans enregistrement, les incidents ne peuvent pas être signalés dans les délais impartis. L'absence d'enregistrement peut entraîner des amendes. Selon le BSI, des obligations d'enregistrement spécifiques peuvent s'appliquer aux exploitants d'installations critiques et aux entités des secteurs des services numériques et des infrastructures numériques.
Une entreprise doit signaler tout incident de sécurité potentiel dans les 24 heures (déclaration initiale). Des mises à jour régulières de la notification après 72 heures (rapport détaillé) et après 30 jours, ainsi qu’un rapport final dans un délai d’un mois à compter de la fin de l’incident, font partie des obligations à respecter.
Responsabilité des dirigeants – Quelles en sont les conséquences pour vous ?
Avec la mise en œuvre de la directive NIS2, la responsabilité en matière de sécurité informatique est non seulement renforcée, mais également transférée directement au plus haut niveau de la direction. Les dirigeants engagent leur responsabilité personnelle en cas d’erreurs ou de négligences en matière de sécurité. Cette responsabilité personnelle s’applique lorsque des tâches fondamentales telles que la hiérarchisation des mesures de sécurité, la gestion des risques, la gestion des ressources ou la définition de responsabilités claires sont négligées.
Selon M. Kress, le point essentiel est que les décisions devront être prises différemment en 2026 : « Les aspects liés à la sécurité et aux risques doivent être systématiquement intégrés dans la planification stratégique ; les investissements dans la résilience ne doivent plus être considérés comme de simples postes de dépenses. » Les évaluations des fournisseurs, les plans de modernisation et les plans d’urgence doivent reposer sur une analyse des risques minutieuse et documentée. Les tâches opérationnelles peuvent être confiées au service compétent, mais la responsabilité du pilotage incombe clairement à la direction.
Afin de réduire les risques liés à la responsabilité, les dirigeants d'entreprise devraient s'informer activement des mesures nécessaires pour renforcer la cybersécurité au sein de leur entreprise. Cela inclut notamment la mise en place d'un SMSI documenté ou la présentation de rapports réguliers à la direction.
Par ailleurs, il est indispensable de se conformer à l'obligation de formation prévue par le § 38, al. 3, du projet de loi BSIG et de suivre une formation continue. Enfin, les entreprises doivent veiller à respecter toutes les obligations légales de déclaration en cas d’incidents liés à la sécurité.
Suggestion de séminaire de la rédaction
Ce séminaire aborde l'état actuel de la situation, les secteurs concernés et les mesures auxquelles les entreprises des secteurs chimique et pharmaceutique doivent se conformer. Des questions telles que « Mon entreprise est-elle concernée ? », « Quelles mesures faut-il mettre en œuvre ? » ou « Quelles sanctions l'entreprise risque-t-elle en cas de non-respect ? » seront abordées, tout comme l'examen des mesures techniques et la mise en place de processus. De plus, divers exemples de cyberattaques réelles permettront de montrer les répercussions qu'une cyberattaque peut avoir sur une installation de production et l'entreprise qui l'exploite.
Le non-respect des exigences de la directive NIS2 expose les entreprises concernées à de lourdes amendes administratives, ce qui accentue considérablement la pression qui pèse sur elles. OpenKritis évoque des amendes pouvant atteindre 2 millions d'euros. Pour une personne morale ou une organisation, le montant peut même atteindre 20 millions d'euros. Il est donc essentiel que tous les niveaux hiérarchiques d'une entreprise prennent au sérieux les obligations et les exigences de la directive et contribuent activement à sa mise en œuvre efficace.
Cet article a été publié pour la première fois sur IT-Business
Quels sont les défis liés à la mise en œuvre de la directive NIS 2 ?
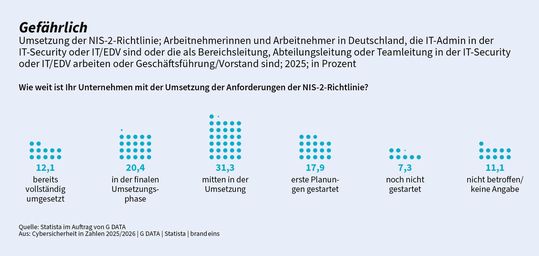
Une enquête menée par G Data dans le cadre de étude « La cybersécurité en chiffres 2025/2026 » a révélé que seules 12,1 % des entreprises ont entièrement mis en œuvre la directive. 20 % se trouvent « dans la phase finale de mise en œuvre », tandis qu’un peu moins d’un tiers (31 %) est « en pleine mise en œuvre ». Parmi les autres personnes interrogées, 18 % ont « entamé les premières étapes de planification », 7 % ne se sont pas encore penchées sur la question et 11 % ne sont pas concernées ou n’ont pas fourni de réponse.
La mise en œuvre de la directive NIS2 en Allemagne laisse encore à désirer.
(Image : G Data)
« D’une manière générale, il semble que tout le monde ne soit pas conscient que la directive NIS2 est une loi », estime Ender. Mais où se situent les problèmes ? « Les principaux obstacles à la mise en œuvre de la directive NIS2 résident moins dans la technique que dans les capacités organisationnelles », résume Kress. Weyert, de la PCO, identifie lui aussi des problèmes dans la « mise en œuvre organisationnelle et stratégique » ainsi que dans le « manque de clarté et de hiérarchisation des priorités ». Les deux dirigeants s’accordent à dire qu’outre le budget, il manque une gouvernance claire, de la transparence, des ressources et des compétences. « Le plus grand défi consiste à rattraper des années de négligence en matière de cybersécurité, en particulier dans les PME, qui sous-estiment souvent leur surface d’attaque. Là où l’on a économisé pendant des années sur la technologie et le personnel spécialisé, la mise en œuvre des exigences étendues et des obligations de déclaration strictes devient désormais péniblement laborieuse, d’autant plus que la direction est personnellement responsable des erreurs », résume Hena Kless, membre du Conseil exécutif de la GTIA.
Les responsables informatiques ne savent souvent pas par où commencer, même lorsqu'ils savent déjà clairement où il faut agir.
Nikolas Schran, vice-président des ventes et du marketing chez G Data Cyberdefense
Mais d’autres opinions s’expriment quant aux principaux défis liés à la mise en œuvre. Pour Benedikt Kind, responsable des affaires juridiques et des principes réglementaires chez Breko, le dépassement du délai pose un problème « le manque de temps pour la mise en œuvre et l’insécurité juridique. De nombreuses petites et moyennes entreprises sont confrontées pour la première fois à un niveau de sécurité aussi exigeant, de sorte que la mise en œuvre pratique des exigences ne se déroulera pas toujours sans heurts dès le départ ». Felix Kuhlenkamp, responsable de la sécurité chez Bitkom, partage cet avis : « Les retards pris par la loi d’application ont entraîné une grande incertitude dans de nombreuses entreprises, notamment parce que les petites entreprises ont souvent besoin d’une aide externe pour déterminer dans quelle mesure elles sont concernées et quelles mesures sont nécessaires. »
Mais même des groupes comme Bechtle voient des problèmes dans ces retards ainsi que « dans les réglementations qui restent floues pour les entreprises opérant à l’international », confirme Müller-Niessner. « Sur le plan de la communication, nous avons abordé ce sujet très clairement au cours des deux dernières années, tant en interne qu’auprès de nos partenaires et clients. De nombreux processus et fondements pour la directive NIS2 sont déjà en place. Une fois la directive entrée en vigueur, il s’agira de procéder de manière ciblée aux mises à jour nécessaires. » Cependant : « Les responsables informatiques ne savent souvent pas par où commencer, même lorsqu’ils savent déjà précisément où il faut agir », estime Nikolas Schran, vice-président des ventes et du marketing chez G Data Cyberdefense.
Erhan Oezmen, vice-président des ventes pour l'Allemagne et l'Autriche chez SentinelOne, et Maik Wetzel estiment que la dimension européenne de la directive, avec des règles de mise en œuvre qui varient d'un pays à l'autre, constitue le principal défi.
La prise de conscience par la direction que, dans la cybersécurité est une condition préalable essentielle. « Il y a encore des progrès à faire chez les PME. Je pense qu’il est important de mener des actions de sensibilisation, en particulier dans les petites structures (qui ne disposent pas de service juridique ou de conformité) », commente Benjamin Richter, associé gérant chez Cyber Complete Corporation. Ulbrich, d’Elovade, constate lui aussi un retard à combler dans les PME : « C’est notamment pour les organisations qui n’ont jusqu’à présent eu aucun contact avec les exigences réglementaires en matière de sécurité informatique et de sécurité de l’information qu’un nouveau parcours commence – avec de nombreuses questions en suspens : que faut-il faire ? Qui en assume la responsabilité ? »
NIS2 : une opportunité pour les intégrateurs ?
Peter Schneider, responsable des comptes de distribution chez Sysob, y voit une opportunité pour les intégrateurs de systèmes : « Plus l'entreprise est petite, plus les besoins en matière de mise en œuvre et de conseil sont importants. » Les fabricants et les distributeurs s'attendent à des retombées positives en 2026 et, par conséquent, à une croissance sensible. M. Richter fait la comparaison suivante : « Nous nous attendons à un impact similaire à celui du RGPD au printemps 2018. C'est pourquoi nous tablons sur une croissance significative en 2026. »
M. Müller-Niessner, directeur technique de Bechtle, fait remarquer que « la sécurité contribue depuis des années au succès de notre entreprise ». M. Schran, de G Data, mise également sur « des répercussions significatives sur notre chiffre d'affaires et celui de nos partenaires », tout comme M. Weyert, de PCO : « Nous prévoyons pour 2026 un impact significatif sur notre chiffre d’affaires. De nombreuses entreprises ne se lancent que maintenant dans des projets concrets, car le cadre juridique est désormais clair et des sanctions s’appliquent en cas de manquements. » M. Scholl table sur une « impulsion clairement perceptible et durable sur le chiffre d’affaires, une fois que le cadre juridique aura été intégré par les instances dirigeantes des entreprises ». Outre la simple commercialisation de solutions, les experts prévoient une croissance surtout dans le conseil et l’accompagnement, notamment dans les domaines de l’identité, de la sécurité OT et des services gérés, de l’automatisation et de la détection des menaces, ainsi que dans les formations à la sensibilisation à la sécurité.
Depuis des années, le secteur d'activité « Sécurité » contribue de plus en plus au succès de notre entreprise.
Dirk Müller-Niessner, directeur technique chez Bechtle
Mais certaines voix s'élèvent pour exprimer des critiques. « La directive NIS2 aura un impact positif sur le chiffre d'affaires, mais celui-ci sera contrebalancé par la situation économique générale. S'il n'y a pas d'argent, il n'y a pas d'investissement possible ; c'est pourquoi une économie stable est nécessaire pour que les entreprises puissent agir », souligne M. Schneider, de Sysob. M. Ender, de SecTepe, estime quant à lui que l'impact tangible sur le chiffre d'affaires est « encore difficile à prévoir pour l'instant ». « De nombreuses entreprises font déjà appel à des prestataires informatiques et se tournent généralement vers eux en premier lieu, que ces derniers maîtrisent explicitement les exigences de la directive NIS2 ou non. Souvent, les mises en œuvre sont ainsi très axées sur les aspects techniques et opérationnels ; les composantes liées à la gestion et aux processus sont laissées de côté. Or, celles-ci sont indispensables à long terme pour respecter durablement les exigences de la directive NIS2. »
Voici comment ils mettent en œuvre la directive NIS 2
Quelle est la meilleure approche pour les entreprises ? La première étape indispensable consiste à déterminer si l'entreprise relève effectivement du champ d'application de la directive. Cette vérification étant souvent complexe pour les petites entreprises, celles-ci devraient faire appel dès le début à une aide externe, sous la forme de sociétés de services informatiques spécialisées ou de consultants. Les entreprises doivent également prévoir en temps utile les ressources financières et humaines nécessaires, car la mise en œuvre n’est souvent pas réalisable à court terme sans aide extérieure. Avant d’aborder les détails techniques, il faut obtenir l’adhésion de la direction quant à la nécessité d’investir dans la cybersécurité. Il est essentiel que la direction comprenne sa responsabilité personnelle.
Le paysage des menaces évolue sans cesse. Les attaques basées sur l'IA, en particulier, aggravent les risques, notamment pour les entreprises disposant de systèmes obsolètes et de chaînes d'approvisionnement complexes.
Steve Bradford, vice-président senior pour la région EMEA chez Sailpoint
Une approche pratique qui a fait ses preuves consiste à réaliser ce que l'on appelle une contrôle NIS 2, proposé gratuitement notamment par le BSI. Une analyse des écarts, consistant à comparer le niveau de sécurité actuel aux exigences afin d’identifier les lacunes, peut également s’avérer utile. Parallèlement, les entreprises devraient dresser un inventaire de leurs actifs critiques et analyser leurs dépendances vis-à-vis de la chaîne d’approvisionnement, car la transparence est la base de toute gestion des risques. En outre, un SMSI (système de gestion de la sécurité de l’information), par exemple basé sur la norme ISO 27001, devrait être mis en place.
Étant donné que la directive NIS2 impose des formations obligatoires de sensibilisation à la sécurité pour l'ensemble du personnel et la direction, celles-ci devraient être intégrées de manière permanente au calendrier. Il est également important de comprendre que la conformité n’est pas un projet ponctuel, mais une priorité stratégique permanente qui nécessite des contrôles réguliers. Car, après tout, « la directive NIS2 n’est pas une option », comme le résume Scholl.
« Le paysage des menaces évolue sans cesse. Les attaques pilotées par l’IA, en particulier, aggravent les risques, notamment pour les entreprises disposant de systèmes obsolètes et de chaînes d’approvisionnement complexes », met en garde Steve Bradford, vice-président senior EMEA chez Sailpoint. Il considère la conformité comme un avantage stratégique. « C’est le moment idéal pour revoir ses propres mesures de protection, combler les failles et garder une longueur d’avance sur les nouvelles menaces. »
Participez au congrès de référence sur la numérisation dans l'industrie des procédés !
En 2026, le congrès Smart Process Manufacturing réunira pour la 16e fois déjà les principaux acteurs de la numérisation dans l'industrie des procédés. Le congrès présente des exemples d'application axés sur les solutions et la pratique, qui permettent de gagner en rapidité et en efficacité. Venez échanger avec les meilleurs professionnels du secteur et découvrez avec eux les opportunités et les défis de la transformation numérique dans l'industrie des procédés.
Ulbrich von Elovade précise les perspectives pour les prestataires de services : « La prochaine étape logique conduit de nombreuses entreprises vers leur intégrateur de confiance, dans l’espoir d’y trouver l’expertise nécessaire. Ceux qui sont bien positionnés dans ce domaine peuvent offrir une réelle valeur ajoutée – et transformer ce défi en opportunité. » Et même si les obstacles semblent actuellement importants, la comparaison faite par Peter Schneider, de Sysob, avec l’introduction des ceintures de sécurité et des appuie-tête dans les voitures est pertinente : « Au début, tout le monde s’en plaignait et ne comprenait pas pourquoi il fallait désormais attacher sa ceinture – aujourd’hui, cela fait tout simplement partie du quotidien. »
Cet article a été publié pour la première fois sur IT-Business