Cybersécurité NIS-2, CRA et CEI 62443 : ce que cela signifie pour l'automatisation industrielle et comment les entreprises peuvent s'y préparer
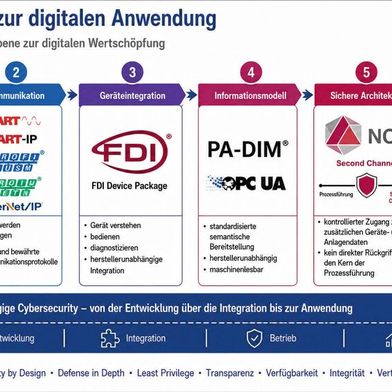
NIS-2, CRA et CEI 62443 : ce trio de directives et de normes occupe actuellement le secteur de l'automatisation des processus et établit de nouvelles normes en matière de cybersécurité. Alors que la directive NIS-2 porte sur la gestion des risques, les obligations de déclaration et la responsabilité, la CRA traite des exigences applicables aux produits numériques et la norme CEI 62443 définit une approche structurée en matière de cybersécurité des systèmes d'automatisation.
La numérisation croissante des processus industriels s'accompagne non seulement de gains d'efficacité, mais aussi de nouveaux défis en matière de cybersécurité. Deux textes législatifs majeurs de l'Union européenne, la directive NIS 2 (Network and Information Security Directive 2) et le Cyber Resilience Act (CRA), établissent de nouvelles normes pour la protection des systèmes d'automatisation industriels. Ces réglementations ont des répercussions considérables sur les entreprises du secteur de l’automatisation, notamment en matière de sécurité, de conformité et de continuité des activités.
Inscrivez-vous ou connectez-vous pour lire cet article
Vous devez être inscrit pour pouvoir lire cet article en entier. Une inscription gratuite vous donne accès à des informations exclusives.
Avez-vous déjà un compte ? Connectez-vous ici